
SuperCard X: el malware invisible que acecha tu WhatsApp y vacía tus cuentas bancarias
Madrid, 13 de mayo de 2025 — El mundo digital vuelve a estar en alerta. Una nueva amenaza informática ha emergido con una sofisticación alarmante: SuperCard X, un malware de última generación que se infiltra a través de WhatsApp en dispositivos Android con el objetivo directo de robar datos bancarios y vaciar cuentas sin que el usuario se percate. Este troyano no es un simple virus más; se trata de una herramienta compleja, desarrollada con precisión, que está poniendo a prueba los límites de la ciberseguridad a nivel global.
Un ataque que comienza con un mensaje familiar
Todo inicia con un simple mensaje de texto o de WhatsApp. El contenido simula proceder de una entidad bancaria reconocida y comunica una supuesta transacción sospechosa. El mensaje, redactado con una apariencia profesional, invita al usuario a llamar a un número de teléfono específico para resolver una supuesta incidencia. Aquí comienza la trampa.
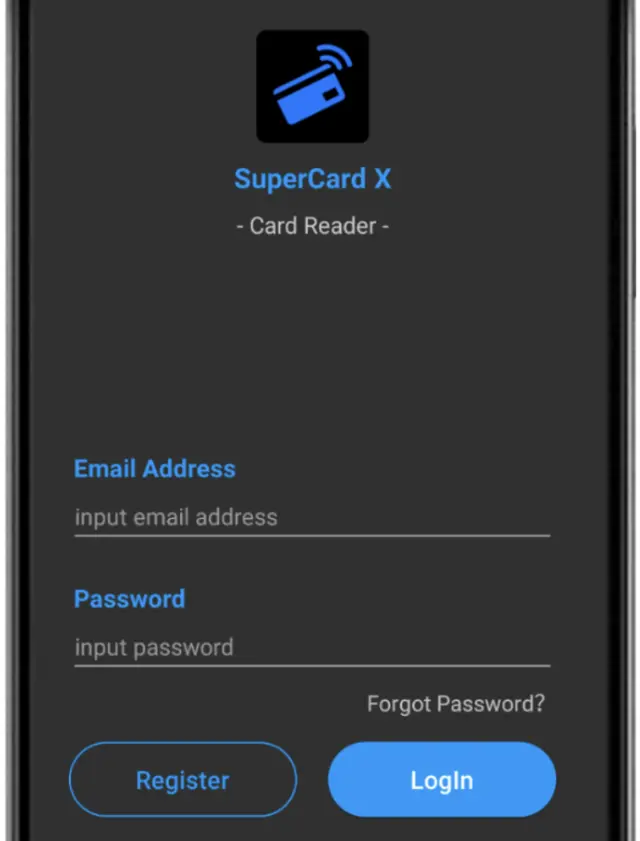
Al otro lado del teléfono no se encuentra un operador legítimo, sino un estafador experto que interpreta su papel con gran convicción. Tras convencer al usuario de que su cuenta está en riesgo, le solicita datos confidenciales como el número de su tarjeta bancaria y el código PIN. Pero eso no es todo: como “medida de seguridad”, le insta a instalar una aplicación aparentemente inofensiva llamada Reader.
Reader: la puerta de entrada de SuperCard X
Esta aplicación maliciosa, una vez instalada, solicita permisos mínimos para evitar levantar sospechas. Sin embargo, uno de estos permisos es crucial: el acceso al módulo NFC (Near Field Communication), un sistema que permite la transmisión de datos a corta distancia entre dispositivos.
Este acceso es el punto crítico. Una vez otorgado, el malware se activa y le solicita a la víctima que acerque su tarjeta bancaria al teléfono. El usuario, confiado y convencido de que está en una llamada legítima con su banco, sigue las instrucciones. En ese instante, SuperCard X lee los datos del chip de la tarjeta y los envía directamente a los delincuentes.
El siguiente paso: duplicación de tarjetas y pagos ilegales
Los datos robados son transferidos a otro dispositivo Android, controlado por los atacantes, que utiliza una aplicación denominada Tapper. Esta app replica la tarjeta bancaria original utilizando la información sustraída y permite realizar pagos mediante tecnología NFC en comercios y cajeros automáticos.
Todo el proceso está diseñado para pasar desapercibido. Los límites de pago implementados por Tapper simulan operaciones legítimas, lo que reduce drásticamente la probabilidad de ser detectados por los sistemas antifraude de las entidades financieras. El usuario, por su parte, puede tardar días o incluso semanas en notar movimientos sospechosos, momento en el cual ya se ha producido el robo.
Un enemigo sofisticado y difícil de detectar
Una de las características más inquietantes de SuperCard X es su capacidad de evasión. Según análisis especializados, más de 60 antivirus diferentes no han logrado detectarlo, lo que lo convierte en uno de los malwares más indetectables registrados hasta la fecha.
Esta sofisticación no es accidental. SuperCard X ha sido vinculado a actores maliciosos con origen en China, quienes, a través de foros privados en canales de Telegram, ofrecen soporte técnico, actualizaciones del malware y orientación sobre cómo emplearlo eficazmente. Este “ecosistema” de soporte eleva el nivel de amenaza, ya que permite a ciberdelincuentes sin conocimientos técnicos usar la herramienta con gran eficacia.
Objetivos internacionales y expansión silenciosa
Aunque se han reportado los primeros casos en Italia, se cree que la distribución de SuperCard X ya ha comenzado a extenderse por diversos países europeos y latinoamericanos. El uso de WhatsApp, una de las aplicaciones de mensajería más populares del mundo, facilita esta expansión al ofrecer un canal ideal para la ingeniería social y el contacto directo con posibles víctimas.
Además, el uso de mensajes SMS fraudulentos permite abarcar un espectro aún más amplio de usuarios. Esto amplifica el riesgo de que el malware llegue a millones de dispositivos Android alrededor del planeta.
La ingeniería social como arma principal
Uno de los pilares del éxito de SuperCard X radica en el uso estratégico de la ingeniería social. Este tipo de ataque no depende tanto de vulnerabilidades técnicas como del comportamiento humano. El miedo a perder dinero, el respeto hacia las instituciones bancarias y la urgencia percibida son emociones que los delincuentes manipulan para lograr que el usuario coopere voluntariamente.
El hecho de que sea el propio usuario quien instala la app maliciosa y concede los permisos necesarios, elimina la necesidad de explotar fallos de seguridad en el sistema operativo o el dispositivo, haciéndolo aún más difícil de bloquear mediante soluciones tradicionales.
Recomendaciones clave para usuarios de Android
Ante esta amenaza, se recomienda a todos los usuarios de Android —especialmente aquellos que utilizan servicios bancarios desde su dispositivo móvil— seguir una serie de pautas preventivas para evitar convertirse en víctimas de SuperCard X:
-
Nunca instalar aplicaciones fuera de las tiendas oficiales. Reader no está disponible en Google Play Store, lo que ya constituye una señal de alerta.
-
Desconfiar de mensajes que pidan datos personales. Ningún banco legítimo solicitará tu PIN o número de tarjeta por WhatsApp o teléfono.
-
No acercar la tarjeta bancaria al teléfono salvo con aplicaciones seguras y verificadas. Esta solicitud es un indicio claro de manipulación.
-
Instalar aplicaciones de seguridad confiables. Aunque SuperCard X logra evadir muchos antivirus, tener una capa de protección puede ayudar en otros aspectos.
-
Revisar regularmente los permisos concedidos a las aplicaciones. Si una app sin relación con pagos solicita acceso a NFC, GPS o cámara, podría tratarse de una amenaza.
Un modelo de fraude cada vez más automatizado
El enfoque de SuperCard X evidencia una tendencia preocupante: la automatización del fraude. Gracias a herramientas como Tapper y redes de distribución en Telegram, los ataques ya no dependen únicamente de individuos expertos, sino que pueden ser ejecutados por actores con un conocimiento técnico limitado.
Este modelo reduce la barrera de entrada al mundo del cibercrimen, multiplicando el número de atacantes y aumentando la presión sobre los usuarios, las instituciones y los organismos encargados de la ciberseguridad.
Impacto económico y preocupación global
La existencia de malware como SuperCard X pone en riesgo la confianza de los usuarios en los servicios digitales, especialmente en los sistemas de pago sin contacto que cada vez son más comunes. El impacto económico de un solo ataque puede ir desde la sustracción de pequeñas cantidades hasta la pérdida total de los fondos disponibles en una cuenta.
Además, esta amenaza no solo afecta a los individuos. Comercios, entidades bancarias y plataformas de pago también se ven perjudicados al tener que asumir parte de los costes de los fraudes y reforzar constantemente sus sistemas para proteger a sus clientes.
¿Qué pueden hacer las entidades financieras?
Los bancos y otras instituciones financieras deben adaptarse a esta nueva era de amenazas invisibles. Algunas medidas urgentes que pueden adoptar incluyen:
-
Implementar inteligencia artificial para la detección de patrones anómalos.
-
Limitar las operaciones NFC sin verificación biométrica.
-
Informar y educar a sus clientes sobre fraudes comunes.
-
Fomentar la autenticación multifactor para todas las transacciones.
La educación, tanto interna como hacia el cliente, se convierte en un factor clave. Cuanto más informado esté un usuario, menor será la probabilidad de caer en este tipo de trampas.
La evolución del malware en el entorno móvil
SuperCard X es solo el último exponente de una tendencia creciente: la sofisticación del malware móvil. A medida que las personas usan sus teléfonos para actividades cada vez más críticas —pagos, trámites administrativos, control de dispositivos del hogar— los ciberdelincuentes dirigen sus esfuerzos hacia estos entornos.
A diferencia de los ataques tradicionales en ordenadores, los dispositivos móviles ofrecen ventajas a los atacantes: múltiples sensores, comunicaciones permanentes, y usuarios que tienden a ignorar los avisos de seguridad.
Esto obliga a replantear las estrategias defensivas. La combinación de medidas técnicas, buenas prácticas de usuario y colaboración entre organismos será vital para mantener la seguridad en un entorno digital cada vez más expuesto.
Un llamado a la vigilancia constante
La aparición de SuperCard X representa una advertencia contundente sobre el nivel de amenaza que enfrenta la sociedad digital. En un contexto donde las herramientas tecnológicas evolucionan rápidamente, también lo hacen las técnicas de ataque. La seguridad ya no es un producto, sino un proceso continuo que requiere vigilancia, actualización y, sobre todo, conciencia.
Frente a un enemigo que no puede verse ni oírse, la prevención es la mejor defensa. En tiempos donde un simple mensaje puede poner en jaque tus finanzas, la cautela no es una opción: es una necesidad.